खबरों में क्यों
अमेरिकी साइबर सुरक्षा एजेंसी CISA, FBI तथा स्वास्थ्य, कृषि और परिवहन विभागों ने 5 नवंबर 2026 को औद्योगिक प्रशीतन और कोल्ड-चेन निगरानी प्रणालियों पर साइबर गतिविधियों की संयुक्त चेतावनी जारी की। इंटरनेट से सीधे जुड़े या सुरक्षा-अद्यतन से वंचित तापमान नियंत्रक हमलावरों का निशाना बन रहे हैं। इनके दुरुपयोग से तापमान बदलने, भंडारित सामग्री खराब होने और उपकरणों को नुकसान का जोखिम है।
महत्त्वपूर्ण अंतर: यह चेतावनी दुर्भावनापूर्ण साइबर गतिविधि के बारे में है। इसमें हर घटना को रैनसमवेयर हमला नहीं कहा गया है। फाइलें बंद करके फिरौती माँगना और प्रशीतन नियंत्रक की सेटिंग बदलना अलग तरीके हैं; दोनों का परिणाम आवश्यक सेवाओं में व्यवधान हो सकता है।
रैनसमवेयर क्या है
रैनसमवेयर: ऐसा हानिकारक सॉफ्टवेयर जो फाइलों को एन्क्रिप्ट करके या प्रणाली बंद करके वैध उपयोगकर्ता की पहुँच रोकता है और पहुँच बहाल करने के बदले फिरौती माँगता है। एन्क्रिप्शन का अर्थ सूचना को ऐसी कूटबद्ध अवस्था में बदलना है जिसे पढ़ने के लिए उपयुक्त कुंजी चाहिए। एन्क्रिप्शन स्वयं सुरक्षा का साधन भी है; रैनसमवेयर में उसी तकनीक का दुर्भावनापूर्ण उपयोग होता है।
दोहरा दबाव: हमलावर फाइलें बंद करने के साथ डेटा चुराकर सार्वजनिक करने की धमकी भी दे सकते हैं। इसे डबल एक्सटॉर्शन कहते हैं। केवल डेटा चुराकर उसे उजागर करने की धमकी देना भी संभव है, भले ही फाइलें एन्क्रिप्ट न की गई हों। इसलिए डेटा-चोरी, रैनसमवेयर और संचालन में तोड़फोड़ को एक ही घटना-प्रकार नहीं मानना चाहिए।
कोल्ड-चेन पर हमला क्यों गंभीर है
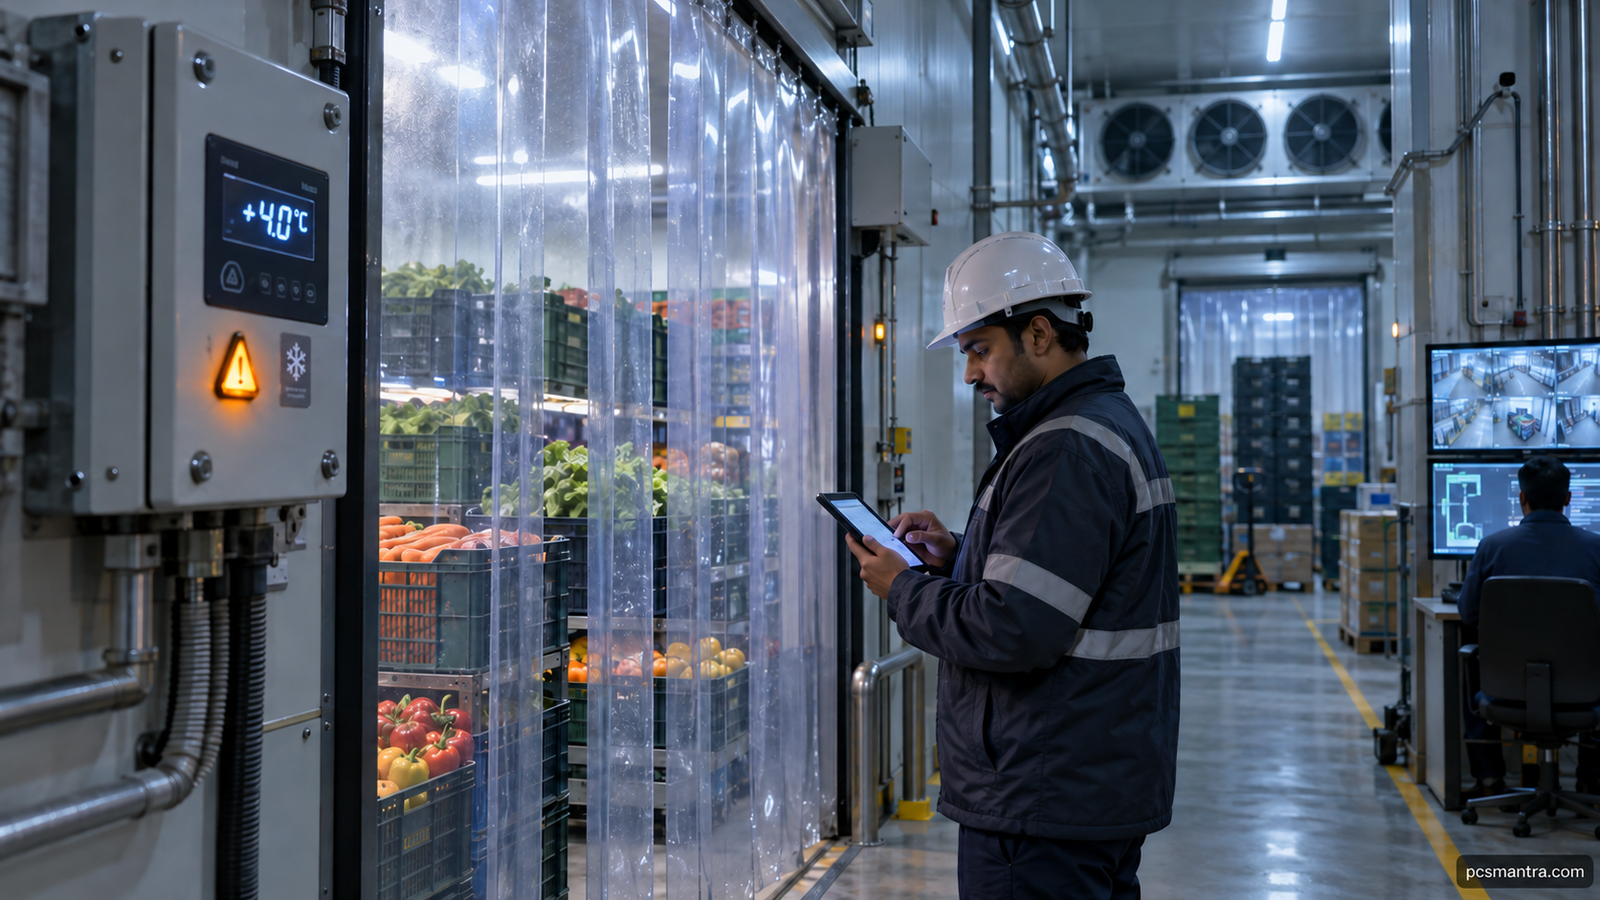
कोल्ड-चेन: तापमान-संवेदनशील वस्तुओं को भंडारण और परिवहन के दौरान आवश्यक तापमान-सीमा में रखने की व्यवस्था। खाद्य पदार्थ, दवाएँ और अन्य संवेदनशील उत्पाद इसके अलग-अलग उपयोग हैं। सभी वस्तुओं के लिए एक समान तापमान उपयुक्त नहीं होता।
डिजिटल नियंत्रण: आधुनिक प्रणालियाँ तापमान नापने, लगातार रिकॉर्ड रखने, बर्फ हटाने के चक्र और ऊर्जा-उपयोग को नियंत्रित करने में मदद करती हैं। दूर से रखरखाव सुविधाजनक है, लेकिन असुरक्षित दूरस्थ पहुँच नया जोखिम भी खोलती है।
भौतिक असर: संयुक्त चेतावनी के अनुसार हमलावर नियंत्रक की सेटिंग बदलकर लगातार गर्म करने या बर्फ हटाने का चक्र चला सकते हैं। इससे सामग्री का नुकसान, उपकरण की कार्य-अवधि पर असर और आग का जोखिम पैदा हो सकता है। असुरक्षित ढंग से रखी वस्तु इस्तेमाल होने पर उपभोक्ता को अप्रत्यक्ष हानि भी संभव है। यह संभावित प्रभावों का विवरण है, किसी निश्चित घटना में इतनी क्षति हो जाने का दावा नहीं।
निगरानी का खोना: तापमान की वास्तविक स्थिति दिखाई न देना भी संकट है। तकनीकी भाषा में इसे डिनायल ऑफ व्यू कहा जाता है। संचालक के पास सही जानकारी न हो तो समय रहते हस्तक्षेप कठिन हो जाता है।
IT और OT में अंतर
| पहलू | सूचना प्रौद्योगिकी – IT | संचालन प्रौद्योगिकी – OT |
|---|---|---|
| मुख्य काम | डेटा, रिकॉर्ड और संचार का प्रबंधन | मशीनों और भौतिक प्रक्रियाओं की निगरानी व नियंत्रण |
| उदाहरण | ई-मेल, बिलिंग और कार्यालय सर्वर | तापमान नियंत्रक, सेंसर और औद्योगिक नियंत्रण प्रणाली |
| जोखिम का रूप | डेटा-चोरी, फाइलें बंद होना या सेवा रुकना | इन जोखिमों के साथ मशीन और उत्पाद की सुरक्षा प्रभावित होना |
| सुरक्षा की जरूरत | पहुँच-नियंत्रण, अद्यतन और सुरक्षित बैकअप | इनके साथ प्रक्रिया-सुरक्षा, सुरक्षित तापमान-सीमा और संचालन की निरंतरता |
दोनों के बीच संपर्क होने पर कार्यालय नेटवर्क की कमजोरी का असर संचालन तक फैल सकता है। इसलिए नेटवर्क पृथक्करण, यानी अलग कामों वाली प्रणालियों के बीच नियंत्रित और सीमित संपर्क, महत्त्वपूर्ण है। इसका अर्थ यह नहीं कि हर औद्योगिक प्रणाली को बिना योजना तुरंत बंद कर दिया जाए; भौतिक सुरक्षा और सेवा-निरंतरता साथ देखनी होंगी।
संयुक्त चेतावनी में सुझाए गए उपाय
सीधा इंटरनेट-संपर्क घटाएँ: नियंत्रण पैनलों को सार्वजनिक इंटरनेट पर खुला न रखें। आवश्यक दूरस्थ पहुँच सुरक्षित माध्यम और अद्यतन सुरक्षा उपकरणों से हो।
पहचान और पहुँच मजबूत करें: पहले से तय डिफॉल्ट पासवर्ड बदलें। जहाँ संभव हो बहु-कारक प्रमाणीकरण अपनाएँ, जिसमें पहचान के एक से अधिक प्रमाण लगते हैं। केवल अधिकृत उपकरणों और पतों को सेटिंग बदलने की अनुमति मिले।
अद्यतन और जीवन-चक्र प्रबंधन: उपकरण के अंतर्निहित सॉफ्टवेयर, यानी फर्मवेयर, को अद्यतन रखें। जिन पुराने उपकरणों को निर्माता का सुरक्षा-समर्थन नहीं मिलता, उन्हें पहचानकर बदलने की योजना हो।
सुरक्षित बैकअप: डेटा और आवश्यक विन्यास की ऐसी प्रतियाँ रखें जो मुख्य नेटवर्क से अलग हों। उनकी वापसी का परीक्षण भी हो। नेटवर्क पर हमेशा उपलब्ध बैकअप स्वयं हमले की चपेट में आ सकता है।
निगरानी और सुरक्षित सीमाएँ: गतिविधियों के रिकॉर्ड, यानी लॉग, देखें। असामान्य बदलाव पर चेतावनी मिले और तापमान की सुरक्षित सीमाएँ तय हों। केवल डेटा का बैकअप भौतिक रूप से खराब हो चुकी सामग्री वापस नहीं ला सकता।
भारत के लिए सीख
घटना-प्रतिक्रिया: CERT-In की रैनसमवेयर संबंधी सलाह प्रभावित तंत्र की पहचान और पृथक्करण, हमले का प्रसार रोकने, साक्ष्य बचाने, कमजोरियाँ दूर करने और सुरक्षित प्रतियों से पुनर्प्राप्ति पर जोर देती है। सेवा बहाल करने से पहले जाँच जरूरी है कि खतरा हट चुका है।
संस्थागत भूमिका: CERT-In सूचना प्रौद्योगिकी अधिनियम की धारा 70B के तहत साइबर घटना-प्रतिक्रिया की राष्ट्रीय एजेंसी है और इलेक्ट्रॉनिकी एवं सूचना प्रौद्योगिकी मंत्रालय के अधीन है। NCIIPC इसी अधिनियम की धारा 70A के तहत महत्त्वपूर्ण सूचना-अवसंरचना के संरक्षण की राष्ट्रीय नोडल एजेंसी है और NTRO की इकाई है। दोनों की भूमिकाएँ संबंधित हैं, पर समान नहीं।
नीतिगत निष्कर्ष: भारत में खाद्य भंडारण, औषधि आपूर्ति और तापमान-नियंत्रित परिवहन का डिजिटल विस्तार सुरक्षा-प्रशिक्षण तथा उपकरण-सुरक्षा के साथ होना चाहिए। विक्रेता की दूरस्थ पहुँच, रखरखाव अनुबंध और आपातकालीन वैकल्पिक संचालन की जिम्मेदारी स्पष्ट हो। यह इस चेतावनी से निकली नीतिगत सीख है, भारत में सभी कोल्ड स्टोरेज पर नए कानून की घोषणा नहीं।
आगे की राह
साइबर सुरक्षा को केवल डेटा बचाने तक सीमित न रखें। उपकरण-सूची, नियंत्रित पहुँच, समय पर सुरक्षा-अद्यतन, परीक्षण किए हुए बैकअप और सुरक्षित संचालन-अभ्यास एक साथ चाहिए। रैनसमवेयर से निपटने की तैयारी तथा OT में अनधिकृत बदलाव रोकने की तैयारी जुड़ी हुई हैं, लेकिन हर घटना के प्रमाण देखकर ही उसका प्रकार और प्रभाव तय किया जाना चाहिए।
मुख्य परीक्षा अभ्यास प्रश्न
औद्योगिक नियंत्रण प्रणालियों पर साइबर हमले डिजिटल जोखिम को भौतिक सुरक्षा के संकट में बदल सकते हैं। कोल्ड-चेन के संदर्भ में इस कथन की चर्चा कीजिए तथा रैनसमवेयर और संचालन में दुर्भावनापूर्ण बदलाव के बीच अंतर स्पष्ट कीजिए। (उत्तर 150 शब्दों में दीजिए) | 10 अंक
उत्तर की रूपरेखा
भूमिका में: कोल्ड-चेन को तापमान-संवेदनशील उत्पादों की भंडारण व परिवहन व्यवस्था के रूप में समझाएँ। डिजिटल नियंत्रण से सुविधा और नई निर्भरता दोनों बढ़ने का उल्लेख करें।
मुख्य भाग में: रैनसमवेयर में पहुँच रोककर फिरौती और OT हमले में प्रक्रिया-सेटिंग बदलने का अंतर बताएँ। गलत तापमान, निगरानी खोने, सामग्री के नुकसान तथा स्वास्थ्य-सुरक्षा के जोखिम लिखें। इंटरनेट-संपर्क सीमित करने, IT-OT पृथक्करण, मजबूत प्रमाणीकरण, अद्यतन, सुरक्षित सीमाओं, बैकअप और घटना-प्रतिक्रिया की भूमिका समझाएँ। भारतीय संदर्भ में CERT-In और NCIIPC की अलग भूमिकाएँ जोड़ें।
निष्कर्ष में: साइबर सुरक्षा, प्रक्रिया-सुरक्षा और आवश्यक सेवाओं की निरंतरता को संयुक्त जिम्मेदारी बनाएँ; चेतावनी में बताए जोखिम और किसी घटना के प्रमाणित नुकसान को अलग रखें।
स्रोत
- CISA, 5 नवंबर 2026: औद्योगिक प्रशीतन और कोल्ड-चेन पर संयुक्त चेतावनी
- CISA-FBI और सहभागी विभागों का 5 नवंबर का मूल तकनीकी तथ्यपत्र
- CISA: रैनसमवेयर, डेटा-उगाही और सुरक्षित बैकअप की मार्गदर्शिका
- CERT-In: रैनसमवेयर घटना-प्रतिक्रिया सलाह, 27 सितंबर 2022
- CERT-In: संस्थागत भूमिका और वैधानिक आधार
- NCIIPC: परिचय और महत्त्वपूर्ण सूचना-अवसंरचना संरक्षण की भूमिका
इस लेख को डाउनलोड करें: PDF
अक्सर पूछे जाने वाले प्रश्न (FAQ)
संक्षिप्त उत्तर: CISA, FBI तथा स्वास्थ्य, कृषि और परिवहन विभागों ने 5 नवंबर 2026 को औद्योगिक प्रशीतन और कोल्ड-चेन निगरानी प्रणालियों पर साइबर गतिविधियों की संयुक्त चेतावनी जारी की; इंटरनेट से सीधे जुड़े या सुरक्षा-अद्यतन से वंचित तापमान नियंत्रक हमलावरों का निशाना बन रहे हैं।
प्रश्न: कोल्ड-चेन पर कौन-सी साइबर चेतावनी जारी हुई?
अमेरिकी साइबर सुरक्षा एजेंसी CISA, FBI तथा स्वास्थ्य, कृषि और परिवहन विभागों ने 5 नवंबर 2026 को औद्योगिक प्रशीतन और कोल्ड-चेन निगरानी प्रणालियों पर साइबर गतिविधियों की संयुक्त चेतावनी जारी की। इनके दुरुपयोग से तापमान बदलने, भंडारित सामग्री खराब होने और उपकरणों को नुकसान का जोखिम है; चेतावनी हर घटना को रैनसमवेयर हमला नहीं कहती।
प्रश्न: रैनसमवेयर क्या है?
रैनसमवेयर ऐसा हानिकारक सॉफ्टवेयर है जो फाइलों को एन्क्रिप्ट करके या प्रणाली बंद करके वैध उपयोगकर्ता की पहुँच रोकता है और पहुँच बहाल करने के बदले फिरौती माँगता है। ‘दोहरे दबाव’ (डबल एक्सटॉर्शन) में हमलावर फाइलें बंद करने के साथ डेटा चुराकर सार्वजनिक करने की धमकी भी दे सकते हैं; केवल डेटा चुराकर उजागर करने की धमकी भी संभव है।
प्रश्न: भारत में साइबर घटनाओं के लिए कौन-सी संस्थाएँ जिम्मेदार हैं?
CERT-In सूचना प्रौद्योगिकी अधिनियम की धारा 70B के तहत साइबर घटना-प्रतिक्रिया की राष्ट्रीय एजेंसी है और इलेक्ट्रॉनिकी एवं सूचना प्रौद्योगिकी मंत्रालय के अधीन है। NCIIPC इसी अधिनियम की धारा 70A के तहत महत्त्वपूर्ण सूचना-अवसंरचना के संरक्षण की राष्ट्रीय नोडल एजेंसी है और NTRO की इकाई है; दोनों की भूमिकाएँ संबंधित हैं, पर समान नहीं।

PCSMANTRA संपादकीय टीम
शोध और संपादन
हम UPSC, राज्य PCS, PCS-J और अन्य प्रतियोगी परीक्षाओं के लिए हिंदी और अंग्रेज़ी में सामयिक घटनाओं का विश्लेषण, परीक्षा-अपडेट और अध्ययन-सामग्री तैयार करते हैं। हर लेख आधिकारिक स्रोतों से सत्यापित कर प्रकाशित किया जाता है; स्रोत प्रत्येक लेख के अंत में दिए जाते हैं।
हमारी संपादकीय नीति पढ़ें